

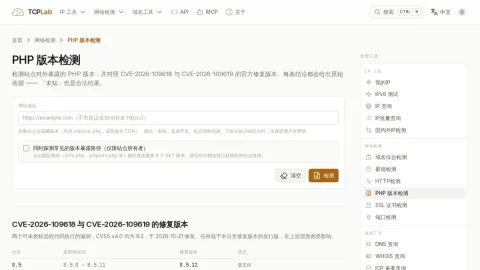
TCPLab 的 PHP 版本检测是一个面向站点所有者的安全自查工具,核心目标是核对站点对外暴露的 PHP 版本是否低于 CVE-2026-109618 与 CVE-2026-109619 的官方修复版本。这两个漏洞均可未授权远程代码执行,CVSS v4.0 评分 9.2,于 2026-10-21 修复,因此版本核对具有明确的现实意义。
检测方式以被动为主:向目标地址发起一次 GET 请求,只读取响应头中的版本指纹,主要是 X-Powered-By。页面同时列出 8.5、8.4、8.3、8.2 各分支的受影响区间与修复版本,8.2 分支将于 2026-12-31 停止维护,8.1 及更早版本无上游修复。每条结论都会给出原始依据,「未知」也被视为合法结果。
对于缺少响应头的情况,可勾选深度探测,向 /info.php、/phpinfo.php 等常见路径额外发送最多 6 个 GET 请求。工具不会发送漏洞利用载荷,也不做漏洞验证,因此结果只反映版本暴露情况,不代表站点一定可利用。
适用人群主要是站长、运维与安全自查人员。使用前应确认对目标站点拥有所有权或已获授权,否则不应启用深度探测。若检测出低于修复线的版本,页面给出的 memory_limit、post_max_size、session.upload_progress 等配置建议只能降低特定攻击路径的暴露面,php.net 明确表示升级才是唯一完整方案。
总体而言,这是一个定位清晰、边界说明充分的版本核对工具,适合在漏洞披露后快速确认自有站点的版本状态,并据此决定升级优先级。

评论与评分
0还没有评论,来写下第一条评价吧。