
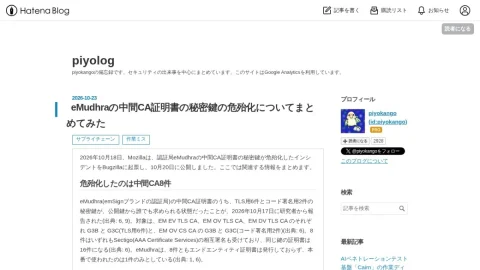
piyologは、セキュリティ分野の出来事を中心に公開情報を整理して残す個人ブログです。運営者であるpiyokangoの備忘録という位置づけで、日々のニュースをそのまま伝えるのではなく、関連する一次情報を集めて一つの記事にまとめる形を取っています。
記事の中心は、認証局や証明書、脆弱性、サプライチェーンに関わるインシデントの記録です。今回取り上げられているeMudhraの中間CA証明書の秘密鍵危殆化では、MozillaのBugzilla投稿や研究者の報告を参照しながら、影響範囲や失効の経緯を時系列で整理しています。本文には出典番号が付され、根拠をたどれる構成になっています。
主な読者は、セキュリティエンジニアや運用担当者、技術動向を継続的に追いたい開発者です。一次情報を読み込む時間はないが、何が起きたのかと参照先は押さえておきたいという用途に合います。
利用時は、記事が個人のまとめである点を踏まえ、重要な判断では必ずリンク先の原典を確認することを勧めます。公開日と更新状況も合わせて確認するとよいでしょう。過去の類似インシデントを調べる際の索引としても活用できます。

评论与评分
0还没有评论,来写下第一条评价吧。