
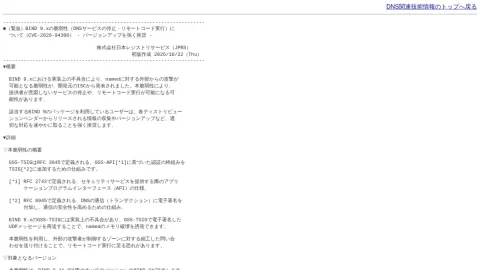
JPRS(株式会社日本レジストリサービス)が運営するDNS関連技術情報のコーナーに掲載された、緊急性の高いセキュリティ告知ページです。BIND 9.xに存在する脆弱性CVE-2026-94300について、開発元ISCの発表を踏まえて日本語で整理しており、対象製品を運用する組織が最初に確認すべき情報源として位置づけられます。
ページの中心は脆弱性の概要と技術的な仕組みの説明です。GSS-TSIGの実装不具合により、電子署名済みUDPメッセージの再送でnamedのメモリ破壊を誘発でき、外部からのサービス停止やリモートコード実行につながる可能性があるとされています。対象はBIND 9.11.0以降の全バージョンで、ISCは深刻度を「高」と評価しています。
実務面では、一時的な回避策が存在しないこと、修正版BIND 9.20.30への更新または各ディストリビューションベンダーの更新適用が解決策として明示されている点が重要です。サポート終了系列にはパッチが提供されないため、利用中の系列がサポート対象かどうかの確認も求められます。
主な読者はDNSサーバの管理者やインフラ運用担当者、社内のセキュリティ対応窓口です。まず本ページで影響の有無を判断し、次に利用ディストリビューションのベンダー情報を確認して更新計画を立てる、という順序で活用するのが実用的です。
Comments & Ratings
0No comments yet. Be the first to review.